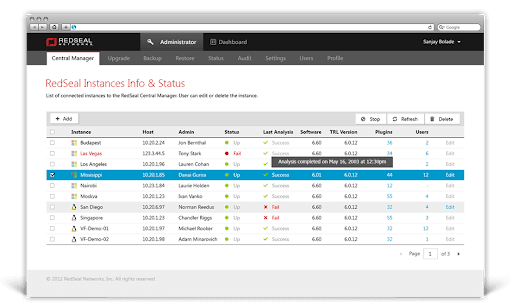
RedSeal-ის ანალიტიკური ბირთვი უსაფრთხოების პრობლემებს ქსელის მუშაობის კონტექსტში აანალიზებს. გადაწყვეტილება აფასებს ქსელის მოწყვლადობასა და რისკებს, ითვალისწინებს არა მხოლოდ პოტენციური არასანქცირებული შეღწევის სიმარტივეს, არამედ მის შესაძლო შედეგებსაც. პრობლემების პრიორიტეტების მიხედვით დალაგებული სია დაგეხმარებათ უსაფრთხოების შეზღუდული რესურსები ეფექტურად გამოიყენოთ და პირველ რიგში ყველაზე სახიფათო მოწყვლადობები აღმოფხვრათ.
ინციდენტებზე სწრაფი და ეფექტური რეაგირება
RedSeal-მა თქვენი ქსელის შესახებ პრაქტიკულად ყველაფერი იცის და ნებისმიერ დონეზე მაქსიმალურ ხილვადობას უზრუნველყოფს, რაც ინციდენტების შედეგების აღმოფხვრას აჩქარებს და უფრო ეფექტურს ხდის. ქსელში თავდამსხმელის იდენტიფიცირების შემდეგ RedSeal განსაზღვრავს პრიორიტეტებსა და მეორეულ სამიზნეებს, რათა პრობლემა ლოკალიზდეს და შესაძლო ზიანი შეიზღუდოს. RedSeal-ის ქსელის მეორე დონის ანალიზის ინსტრუმენტები საშუალებას გაძლევთ სწრაფად იპოვოთ და იზოლაციაში მოაქციოთ დაზიანებული კვანძები.
არასანქცირებული წვდომის თავიდან აცილება და ქსელის პარამეტრების ცვლილებების შედეგების ანალიზი
RedSeal-ის დახმარებით შეგიძლიათ შექმნათ და ვიზუალურად წარმოაჩინოთ უსაფრთხოების პოლიტიკა, რათა ადვილად გამოავლინოთ უნებლიე, არასასურველი ან ჭარბი წვდომა. ცვლილებების შეტანამდე — იქნება ეს ქსელის გაფართოება, ახალი აპლიკაციებისთვის დაცული წვდომის მინიჭება თუ მომწოდებლებისა და პარტნიორების დაკავშირება — RedSeal აჩვენებს თითოეული ცვლილების შედეგებს უსაფრთხოების თვალსაზრისით. თქვენი ქსელი კვლავაც შეესაბამება პოლიტიკებს, თქვენ კი შეძლებთ მარტივად გამოავლინოთ პრობლემები და მიიღოთ დეტალური ინფორმაცია მათ აღმოსაფხვრელად.
ქსელის უწყვეტი მონიტორინგი
სმარტფონზე RedSeal-ის სპეციალიზებული აპლიკაციის დაყენების შემდეგ ორგანიზაციის ნებისმიერ თანამშრომელს შეეძლება მართვის ცენტრში შესვლა, ქსელის უსაფრთხოების მიმდინარე პარამეტრების შეფასება და ტენდენციებზე დაკვირვება. საინფორმაციო პანელზე ნაჩვენებია კრიტიკული მაჩვენებლები და უმნიშვნელოვანესი პრობლემები — როგორც რეალურ დროში, ისე წარსული პერიოდებისთვის. აქ შეგიძლიათ ნახოთ ინდექსები და RedSeal-ის მიერ ჩატარებული რისკების ანალიზის შედეგები, რომლებიც ითვალისწინებს კრიტიკული მოწყვლადობების გავრცელებას, უსაფრთხოების სისტემის კონფიგურაციის შეცდომებსა და ქსელის ზოგიერთი სეგმენტის არასაკმარის ხილვადობას. ეს ყველაფერი უსაფრთხოების პარამეტრების შეფასების ერთიანი მიდგომის დანერგვის საშუალებას იძლევა.
მარეგულირებელ მოთხოვნებთან შესაბამისობა
თავდასხმების ინტენსივობისა და სირთულის ზრდასთან ერთად იზრდება ქსელის სათანადო დაცვის უზრუნველსაყოფად შექმნილი პოლიტიკებისა და წესების რაოდენობაც. RedSeal ხელს უწყობს როგორც შესაბამისობის უზრუნველყოფის ინიციატივების, ისე ორგანიზაციის შიდა ბიზნესპროცესების ეფექტიანობისა და შედეგიანობის ზრდას. RedSeal-ში პოლიტიკის განსაზღვრის შემდეგ შეძლებთ მის უწყვეტ კონტროლს და მარეგულირებელ მოთხოვნებთან შესაბამისობის დადასტურებას. გადაწყვეტილება მინიმუმამდე ამცირებს ხელით შესასრულებელ ოპერაციებს, აჩქარებს პროცესებს და ზრდის შედეგების სიზუსტეს. RedSeal უზრუნველყოფს მართვის ძირითად მექანიზმებს PCI, NERC CIP, NIST 800-53 და DISA STIG სტანდარტებისთვის. კონტროლის ძირითადი მიმართულებებია: ქსელის სეგმენტაცია, მოწყვლადობების სკანირება, შეღწევადობის ტესტირება და კონფიგურაციის ოპტიმიზაცია.
SIEM სისტემებთან ინტეგრაცია
RedSeal-ის პლატფორმა სერტიფიცირებულია ArcSight CEF სტანდარტთან შესაბამისობაზე, რაც საშუალებას იძლევა კორპორაციული ქსელის არსებული მოწყვლადობების მონაცემები საინფორმაციო უსაფრთხოების მოვლენების შესახებ ინფორმაციას შეუსაბამოთ. მონაცემები შეიძლება პირდაპირ ArcSight ESM სისტემაში გაიგზავნოს CEF-ის მონაცემთა გაცვლის სტანდარტული ფორმატით ან Syslog ფორმატის შეტყობინებებად.
ეს საშუალებას იძლევა უფრო ზუსტად განისაზღვროს ინციდენტების პრიორიტეტები ქსელური მოწყობილობების ან ჰოსტ-სისტემების მდებარეობის გათვალისწინებით და გამოვლინდეს დარღვევები. RedSeal-ის HP ArcSight ESM-თან ინტეგრაცია აუმჯობესებს ინციდენტების მართვის პროცესს და ორგანიზაციებს საშუალებას აძლევს, რესურსები რისკის უმნიშვნელოვანეს ფაქტორებზე მიმართონ და გამოვლენილი დარღვევა უმოკლეს ვადაში აღმოფხვრან.
RedSeal-ის დახმარებით შეგიძლიათ ეფექტური უსაფრთხოების სისტემა დააპროექტოთ. გადაწყვეტილება საშუალებას გაძლევთ, კონფიგურაციები დანერგვამდე მოდელირებითა და ტესტირებით შეამოწმოთ, გამოავლინოთ თავდასხმის მიმართ ყველაზე მოწყვლადი ადგილები და სტრუქტურაში ცვლილებები წინასწარ შეიტანოთ. შედეგად, არა მხოლოდ მაქსიმალურად გაზრდით ქსელის უსაფრთხოებას, არამედ ხარჯებსაც დაზოგავთ.