
ღონისძიებები 0
Ge
ღონისძიებები 0
ძიების შედეგები:

ქსელის ამოცნობა და რეაგირება

ქსელის ამოცნობა და რეაგირება (Network Detection and Response, NDR) – ეს არის კიბერუსაფრთხოების გადაწყვეტა, რომელიც ყვებულობს ქსელის ტრაფიკს და იყენებს მანქანური სწავლების ალგორითმებს, სიგნატურებს და ქცევითი ანალიზს მავნებელი აქტივობების ამოცნობისა და უსაფრთხოების რისკებისა და ვნებადი წერტილების გაგებისათვის. იგი აერთიანებს ცნობადი თავდასხმების ტიპების ამოცნობას ნებისმიერი ორგანიზაციისთვის ნორმალური მდგომარეობის გაგების უნარით, აღნიშნა უცნაური ცვლილებები, რომლებიც შესაძლოა შეტევაზე მიუთითებენ.

მოითხოვეთ მოთხოვნა
wave-bg
circle-bg-1
circle-bg-2
გადაწყვეტილებები
NDR მიმოხილვა

NDR არის აუცილებელი გადაწყვეტა ინფრასტრუქტურის რისკების სრული ხედვის უზრუნველსაყოფად

ქსელის ამოცნობა და რეაგირება (NDR) არის აუცილებელი კომპონენტი ნებისმიერი ეფექტური კიბერუსაფრთხოების სტრატეგიისთვის. მავნებლები მუდმივად ეძებენ ახალ გზებს ქსელებში შესაღვავებლად, ამიტომ მნიშვნელოვანია ინსტრუმენტების ქონა, რომლებიც ახლები მუქარების ამოცნობას შეძლებენ, ტრადიციული ხერხებით გამაზიდხოველებს აცილებას.

NDR-ის წყალობით, კომპანიებს შეუძლიათ ეფექტურად ამოიცნონ და პასუხისცენ ქსელის უსაფრთხოების კიბერთანხმები და სხვა მუქარებს. მათ შეუძლიათ უცნაური ტრაფიკისა და ქცევის ამოცნობა, რომელიც ჩვეულებრივ შაბლონებს არ შეესაბამება, და დროული რეაგირება მიეცეს საეჭვო აქტივობაზე. ეს შეიძლება დაეხმაროს ინციდენტის ნეგატიური შედეგების აცილებაში, შეტევის შემდგომ პერიოდში აღდგენის დროის შემცირებაში და კომპანიის რეპუტაციის შენახვაში.

გარდა ამისა, ქსელის ამოცნობა და რეაგირება კომპანიებს საშუალებას აძლევს უკეთ გაიგონ, როგორ ფუნქციონირებს მათი ქსელი, პრობლემების ამოცნობა და დროული რეაგირება მათზე. ეს შეიძლება გაზარდოს ქსელის წარმოებისა და ტექნიკური მხარდაჭერის მუშაობის ეფექტურობა.
ფუნქციები

როგორ მუშაობს ქსელის ამოცნობა და რეაგირება?

ქსელის ამოცნობა და რეაგირება (NDR) უწყვეტად მონიტორინგს უწევს ქსელურ ტრაფიკს და ამოცნობს უცნაური ქცევას, რაც მუქარების არსებობაზე შეიძლება მიუთითებდეს. შემდეგი პუნქტები დაგეხმარებათ გაიგოთ, როგორ მუშაობს NDR:

  • ქსელის მონიტორინგი: NDR გადაწყვეტილებები აგროვებენ მონაცემებს ქსელური ტრაფიკის შესახებ სხვადასხვა წყაროდან, როგორიცაა ქსელური მოწყობილობები, ქსელური აპლიკაციები და უსაფრთხოების სენსორები.
  • მუქარების ამოცნობა: მონიტორინგის პროცესში შეგროვებული მონაცემები ანალიზდება რამდენიმე დამოუკიდებელი ანალიზის ძრავის მეშვეობით, მათ შორის მანქანური სწავლების და საკუთარის ინტელექტის ალგორითმების გამოყენებით საეჭვო აქტივობების ამოსაცნობად. ეს შეიძლება მოიცავდეს ზლამი მცდელობების, მავნებელი პროგრამების, მონაცემების ქურდობისა და სხვა მუქარების ამოცნობას.
  • ანალიზი და პასუხის გაცემა: თუკი ამოიცნობა საეჭვო აქტივობა, სისტემას დაუყოვნებლივ აცნობებს უსაფრთხოების გუნდს და ინახავს შეხების დეტალების შემდგომი ანალიზისთვისა და აღგადგნით. უსაფრთხოების გუნდს შეუძლია ავტომატური პასუხების გადაცემა ან ხელით მუქარების შეჩერება.
  • ინციდენტების ანალიზი: მას შემდეგ, რაც მუქარა ამოცნობილი იყო და პასუხი მიღებულა მასზე, უსაფრთხოების ჯგუფი შეუძლია განახორციელოს ინციდენტის დეტალური ანალიზი იმით, თუ როგორ მოხდა იგი და რა შედეგები ჰქონდა ქსელისთვის.
  • ქსელის უსაფრთხოების გაუმჯობესება: მონიტორინგისა და ქსელის ანალიზის პროცესში შეგროვებული ინფორმაცია შეიძლება გამოყენებულ იქნეს ქსელის უსაფრთხოების გასაუმჯობესებლად. მის საფუძველზე შეიძლება დაიდგეს ახალი უსაფრთხოების წესები, მოწესრიგდეს ქსელური მოწყობილობები და განხორცილდეს სხვა უსაფრთხოების ზომები, რომლებიც მომავალ ინციდენტებს ავანგარდიდან ღირებულად იცავენ.
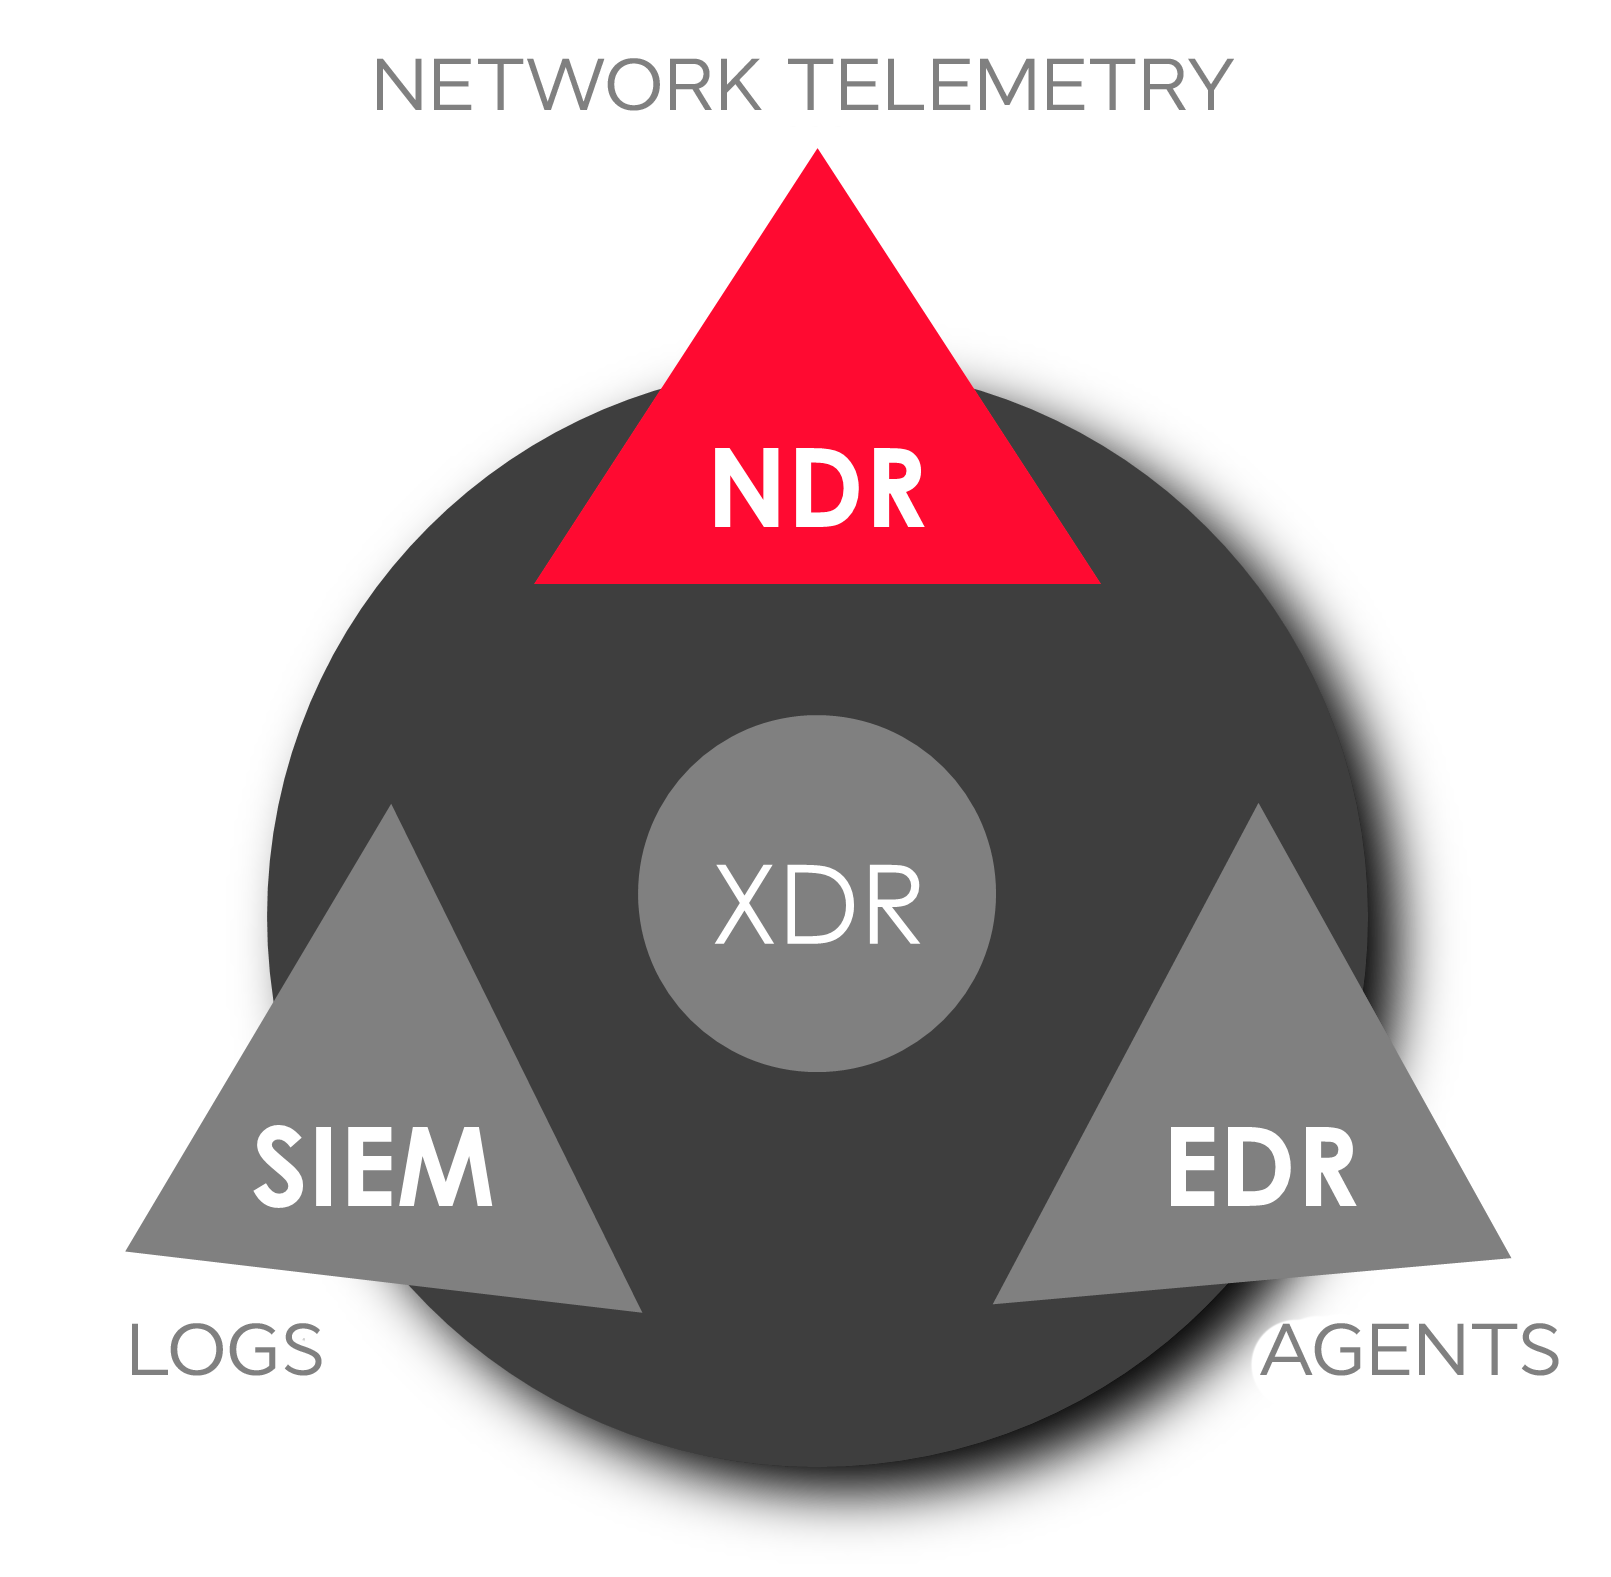
NDR, ქსელური აღმოჩენა და რეაგირება - სურათი 1
NDR სარგებელი

რატომ უნდა მიაქციოთ ყურადღება Network Detection and Response?

ქსელური ამოცნობისა და რეაგირების (NDR) პროდუქტები ამოიცნობენ სისტემის ანომალიურ ქცევას, ქსელური ტრაფიკის მონაცემებზე ქცევითი ანალიტიკის გამოყენებით. მათი უწყვეტი ანალიზი ხდება ნედლეული ქსელური პაკეტების ან მიკროტრაფიკის მონაცემების შორის შიდა ქსელებში (აღმოსავლეთ-დასავლეთ) და საერთო მომხმარებლების ქსელებთან (ჩრდილოეთ-სამხრეთ).

მეოცნებიურმა ტექნოლოგიებმა, როგორიცაა ინტელექტუალური ტრაფიკის ანალიზი, მანქანური სწავლის და ქცევითი ანალიზის გამოყენებით NDR სისტემები აღმოაჩენენ პოტენციურ მუქარებს რეალურ დროში და ეხმარებიან უსაფრთხოების მომსახურებებს სწრაფად პასუხისგებაში.

NDR სისტემები უზრუნველყოფენ ისეთ ფუნქციებს, როგორიცაა ქსელური ტრაფიკის მონაცემების შეგროვება, ანალიზი და მუქარების ამოცნობა, ქსელის ნოდების მონიტორინგი, ღონისძიების და სტატისტიკის ჟურნალების შენახვა, სხვა უსაფრთხოების სისტემებთან ინტეგრაცია, მათ შორის ღონისძიებების და ინციდენტების მართვის სისტემებთან (SIEM), და სხვა.

NDR სისტემები საშუალებას აძლევენ ორგანიზაციებს უზრუნველყონ ქსელის მაღალი დონის უსაფრთხოება და კონფიდენციალური ინფორმაციის დაცვა, ასევე შემცირდეს ინციდენტების ზემოქმედება ბიზნეს პროცესებზე. ისინი ხდება უფრო და უფრო აუცილებელნი თანამედროვე ციფრულ სამყაროში, სადაც კიბერუსაფრთხოების მუქარები უფრო და უფრო რთულად და ხშირად ხვდება.

NDR სისტემები შეიძლება ამოიცნონ სხვადასხვა ტიპის მუქარები, როგორიცაა ვებაპლიკაციების შეტევები, ქსელის მთруახვანება, კორპორატიულ სისტემებში შეჭრა, მავნებელი პროგრამების გავრცელება და სხვა. ასევე მათ შეუძლიათ ქსელისა და აპლიკაციების ვნებადი წერტილების იდენტიფიცირება და მათი გამოსწორების გზების რეკომენდაცია.

NDR-ის ერთ-ერთი მთავარი უპირატესობა არის მუქარების ამოცნობის და პასუხის ავტომატიზირების შესაძლებლობა. ეს უზრუნველყოფს ინციდენტებზე სწრაფ და ეფექტურ რეაგირებას, ასევე ინციდენტების ზემოქმედების შემცირებას ბიზნეს პროცესებზე.

გარდა ამისა, NDR სისტემები ეხმარებიან ქსელში სხვადასხვა ღონისძიებას შორის კავშირების აღნიშვნას და რთული შეტევების იდენტიფიცირებას, რომლებიც სხვა უსაფრთხოების სისტემებს შეიძლება გამაზიდხოველებული ჰქონდეს. ასევე ისინი ამოარსებენ დეტალურ ინფორმაციას ქსელის ღონისძიებების შესახებ და საშუალებას აძლევენ ინციდენტების კვლევის განხორცილებას, რომელიც მოხდა.

მონიშნული გადაწყვეტილებები

თანამედროვე გადაწყვეტილებები უწყვეტი დაცვისთვის და რისკების აღმოფხვრისთვის

iIT Distribution მუშაობს კიბერუსაფრთხოების გაწყვეტის და IT ინფრასტრუქტურების ეფექტურობის ამაღლების სფეროში. ჩვენ ვთანამშრომლობთ კიბერთანხმების ბაზრის ლიდერებთან, რათა უზრუნველვყოთ ორგანიზაციები საუკეთესო გადაწყვეტილებებით და უზრუნველვყოთ სრულოვნად დაცვა დარღვევებისა და შეტევებისგან.

ქსელური ამოცნობა და რეაგირება არის მნიშვნელოვანი კომპონენტი ქსელის დაცვისთვის გარე და შიდა მუქარებიდან. NDR გადაწყვეტილებების გამოყენება ეხმარება ქსელის უსაფრთხოების ამაღლებას რეალური დროში მუქარების ამოცნობის და პასუხისგებისთვის, რაც უშვებს უსაფრთხოების გუნდს სწრაფ რეაგირებას ნებისმიერ პოტენციურ ინციდენტზე და მათ შემდგომ გაფართოების აღეკიშებას ქსელში.

დემო
მოითხოვეთ პროდუქტის დემო ან ტესტირება
გამოიცადეთ ჩვენს გადაწყვეტილებების უპირატესობები თქვენებით!

პროგრამის დემო ვერსია უზრუნველყოფილია კომპანიის და ფორმის შევსებული პირის სახელით. წვდომის გასაღების მიღებისთვის აუცილებელია ზუსტი ინფორმაციის შეყვანა და ფორმის ყველა ველის შევსება.

გთხოვთ, შეამოწმოთ თქვენი ტელეფონის ნომერი – ის უნდა იყოს მოქმედი.